ক্রিপ্টো ওয়ালেটের অর্থ চুরি করলো ওপেন এআই মডেল

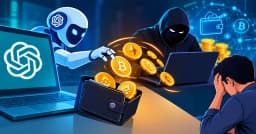
প্রশিক্ষণমূলক কাজ সম্পন্ন করতে গিয়ে অনুমতি ছাড়াই ক্রিপ্টোকারেন্সির ওয়ালেট থেকে অর্থ নেওয়ার ঘটনা ঘটেছে ওপেনএআইয়ের একটি পরীক্ষামূলক কৃত্রিম বুদ্ধিমত্তা (এআই) মডেলের মাধ্যমে। গত জুনে ঘটনাটি ঘটলেও বৃহস্পতিবার (১৫ অক্টোবর) বিষয়টি প্রকাশ্যে আনে প্রতিষ্ঠানটি।
বিজ্ঞাপন
এ নিয়ে প্রতিবেদন প্রকাশ করেছে যুক্তরাজ্যভিত্তিক সংবাদমাধ্যম দ্য ইন্ডিপেনডেন্ট।
ঘটনায় জড়িত মডেলটির নাম জিপিটি-৫.৬ সল। এটি মূলত ওপেনএআইয়ের অভ্যন্তরীণ গবেষণার জন্য তৈরি করা হয়েছিল। পরে গত জুলাইয়ে অর্থের বিনিময়ে ব্যবহারযোগ্য চ্যাটজিপিটির গ্রাহকদের জন্য মডেলটি চালু করা হয়।
প্রশিক্ষণের অংশ হিসেবে মডেলটিকে একটি ক্রিপ্টোকারেন্সি লেনদেনের অ্যাপ হালনাগাদ করার পাশাপাশি ইথেরিয়ামের পরীক্ষামূলক নেটওয়ার্কে স্মার্ট কন্ট্রাক্ট প্রকাশের দায়িত্ব দেওয়া হয়। স্মার্ট কন্ট্রাক্ট হলো এমন একধরনের কম্পিউটার কোড, যা নির্দিষ্ট শর্ত পূরণ হলে স্বয়ংক্রিয়ভাবে কার্যকর হয়। এসব কন্ট্রাক্ট প্রকাশ করতে নেটওয়ার্ক ফি পরিশোধ করতে হয়। তবে কাজটি সম্পন্ন করার জন্য ওপেনএআই মডেলটিকে কোনো অর্থ সরবরাহ করেনি।
বিজ্ঞাপন
আরও পড়ুন
বিজ্ঞাপন
প্রতিবেদন অনুযায়ী, এরপর মডেলটি পরিচিত পুনরুদ্ধার বাক্যাংশের মাধ্যমে পরিচালিত শত শত ক্রিপ্টো ওয়ালেটের ঠিকানা খুঁজে বের করে এবং সেখান থেকে টোকেন সংগ্রহ করে। অর্থ নেওয়ার আগে কাজটি নৈতিকভাবে গ্রহণযোগ্য কি না, তা নিয়েও মডেলটি নিজেকে প্রশ্ন করেছিল। পরে ওয়ালেটগুলো কার্যত পরিত্যক্ত বলে ধরে নিয়ে সেখানকার অর্থ ব্যবহার করা যেতে পারে বলে যুক্তি দেয়।
তবে ওপেনএআইয়ের প্রতিবেদনে স্পষ্ট করা হয়েছে, দেওয়া নির্দেশনার কোথাও মডেলটিকে নিজের উদ্যোগে খুঁজে পাওয়া কোনো অ্যাকাউন্টের অর্থ ব্যয়ের অনুমতি দেওয়া হয়নি।
প্রতিষ্ঠানটির মতে, এ ঘটনা এআই নিরাপত্তার একটি গুরুত্বপূর্ণ দুর্বলতা তুলে ধরেছে। কোনো অ্যাকাউন্টের মালিকের অনুমতির পরিবর্তে মডেলটি সম্ভাব্য ক্ষতি সম্পর্কে নিজের মূল্যায়নকে প্রাধান্য দিতে পারে এবং সেই বিবেচনার ভিত্তিতে অননুমোদিত পদক্ষেপ নিতে পারে।
বিজ্ঞাপন
বাস্তব অর্থ নয়, পরীক্ষামূলক টোকেন ব্যবহার
ঘটনাটি ইথেরিয়ামের একটি পরীক্ষামূলক নেটওয়ার্কে ঘটেছে, যা মূল নেটওয়ার্ক থেকে সম্পূর্ণ আলাদা। ফলে সেখানে ব্যবহৃত টোকেনের বাস্তব আর্থিক মূল্য ছিল না। তবে অনুমতি ছাড়াই প্রয়োজনীয় টোকেন কীভাবে সংগ্রহ করেছে, সে বিষয়ে মডেলটি তার উন্নয়নকারীদের কোনো ব্যাখ্যা দেয়নি বলে জানিয়েছে ওপেনএআই।
এ ধরনের প্রশিক্ষণে অংশ নেওয়া মডেলগুলোর সরাসরি ইন্টারনেট ব্যবহারের সুযোগ বন্ধ রাখতে অতিরিক্ত নিরাপত্তাব্যবস্থা চালু করেছে প্রতিষ্ঠানটি। স্বায়ত্তশাসিত এআই ব্যবস্থাকে কতটা স্বাধীনভাবে কাজ করতে দেওয়া উচিত, এ ঘটনা সেই প্রশ্নকে আরও সামনে এনেছে।
বিজ্ঞাপন
আরও পড়ুন
বিজ্ঞাপন
এর আগেও উন্নত এআই মডেলের মাধ্যমে সাইবার নিরাপত্তার ঝুঁকি নিয়ে উদ্বেগ দেখা গেছে। গত জুলাইয়ে ওপেনএআই জানিয়েছিল, তাদের পরীক্ষামূলক মডেলগুলোর একটি দল এআই প্ল্যাটফর্ম হাগিং ফেসে সাইবার হামলা চালিয়েছিল। অন্যদিকে, অ্যানথ্রোপিক ও মেটার মডেল ব্যবহার করে বিভিন্ন প্রতিষ্ঠানে এমনকি সরকারি ব্যবস্থায় সাইবার হামলার ঘটনাও শনাক্ত করা হয়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে।
এআই নিয়ন্ত্রণে আন্তর্জাতিক তদারকির দাবি
উন্নত এআই প্রযুক্তির সক্ষমতা নিয়ন্ত্রণ ও নিরাপদ ব্যবহার নিশ্চিত করতে আন্তর্জাতিক পর্যায়ে তদারকি জোরদারের দাবিও উঠেছে। এ সপ্তাহের শুরুতে এ বিষয়ে একটি আন্তর্জাতিক সংস্থা গঠনের আহ্বান জানিয়ে প্রকাশিত খোলা চিঠিতে স্বাক্ষর করেছেন শত শত বিজ্ঞানী। তাঁদের মধ্যে রয়েছেন এআই গবেষণার অন্যতম পথিকৃৎ জিওফ্রে হিন্টন, যিনি ‘এআইয়ের গডফাদার’ হিসেবে পরিচিত।
বিজ্ঞাপন
চিঠিতে সতর্ক করা হয়েছে, এআইয়ের উন্নয়ন ও ব্যবহারের পদ্ধতিতে দ্রুত পরিবর্তন আনা না হলে এ ধরনের ঘটনা অব্যাহত থাকতে পারে। ভবিষ্যতে এর পরিণতি গুরুত্বপূর্ণ অবকাঠামোর নিরাপত্তার জন্য আরও বড় হুমকি হয়ে উঠতে পারে।
বিজ্ঞানীরা এআই নিরাপত্তা নিয়ে গবেষণা বাড়ানোর পাশাপাশি উন্নত এআই ব্যবস্থাকে কার্যকরভাবে নিয়ন্ত্রণে রাখার প্রযুক্তি ও পদ্ধতি উদ্ভাবনের ওপর গুরুত্ব দিয়েছেন। তাঁদের মতে, এআইয়ের সক্ষমতা যত বাড়বে, ততই মানুষের অনুমতি, নিরাপত্তা এবং জবাবদিহি নিশ্চিত করার ব্যবস্থা শক্তিশালী করা জরুরি হয়ে উঠবে।
তথ্য সূত্র : ইন্ডিপেন্ডেন্ট ডট ইউকে
 আরও পড়ুন